
企業秘密を守る!秘密管理の基礎知識と具体的な対策

AIの初心者
「秘密管理」とは何ですか?会社の大切な情報にパスワードを設定すればよいのでしょうか?

AI専門家
パスワードも対策の一つです。ただ、その前に「何を守るか」「誰が使えるか」を決める必要があります。顧客情報や未公開の設計書などについて、保管場所や共有のルールを定め、適切に扱い続けることが秘密管理です。
AIの初心者
データの保管だけでなく、書類を持ち出したり、取引先へ送ったりするときのルールも必要なのですね。
AI専門家
そのとおりです。閲覧できる人を絞る、重要な書類を施錠保管する、社外への共有方法を決める、といった対策を組み合わせます。社員がルールを理解し、迷ったときに相談できる体制も大切です。
秘密管理とは、守るべき情報を特定し、閲覧・利用・共有の権限や条件を決めて、漏洩や不正利用を防ぐ継続的な取り組みです。顧客情報、技術資料、経営計画など、日常業務で扱う多くの情報が関係します。AIの利用場面を含め、業種や部門を問わず必要になる情報管理の基本です。
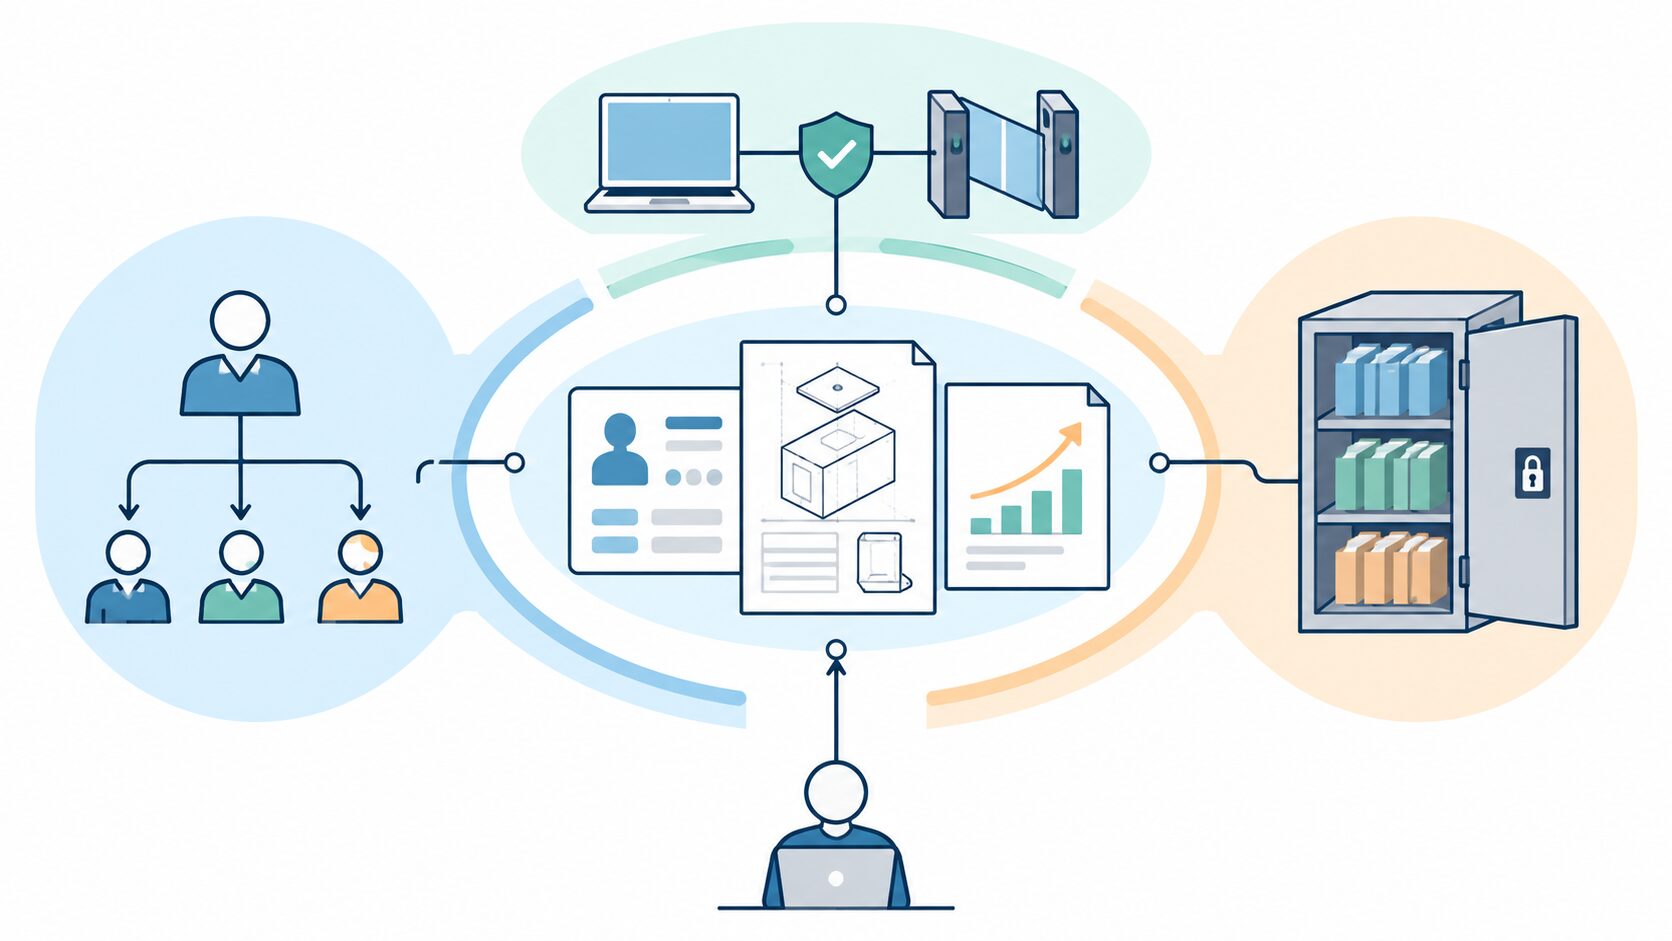
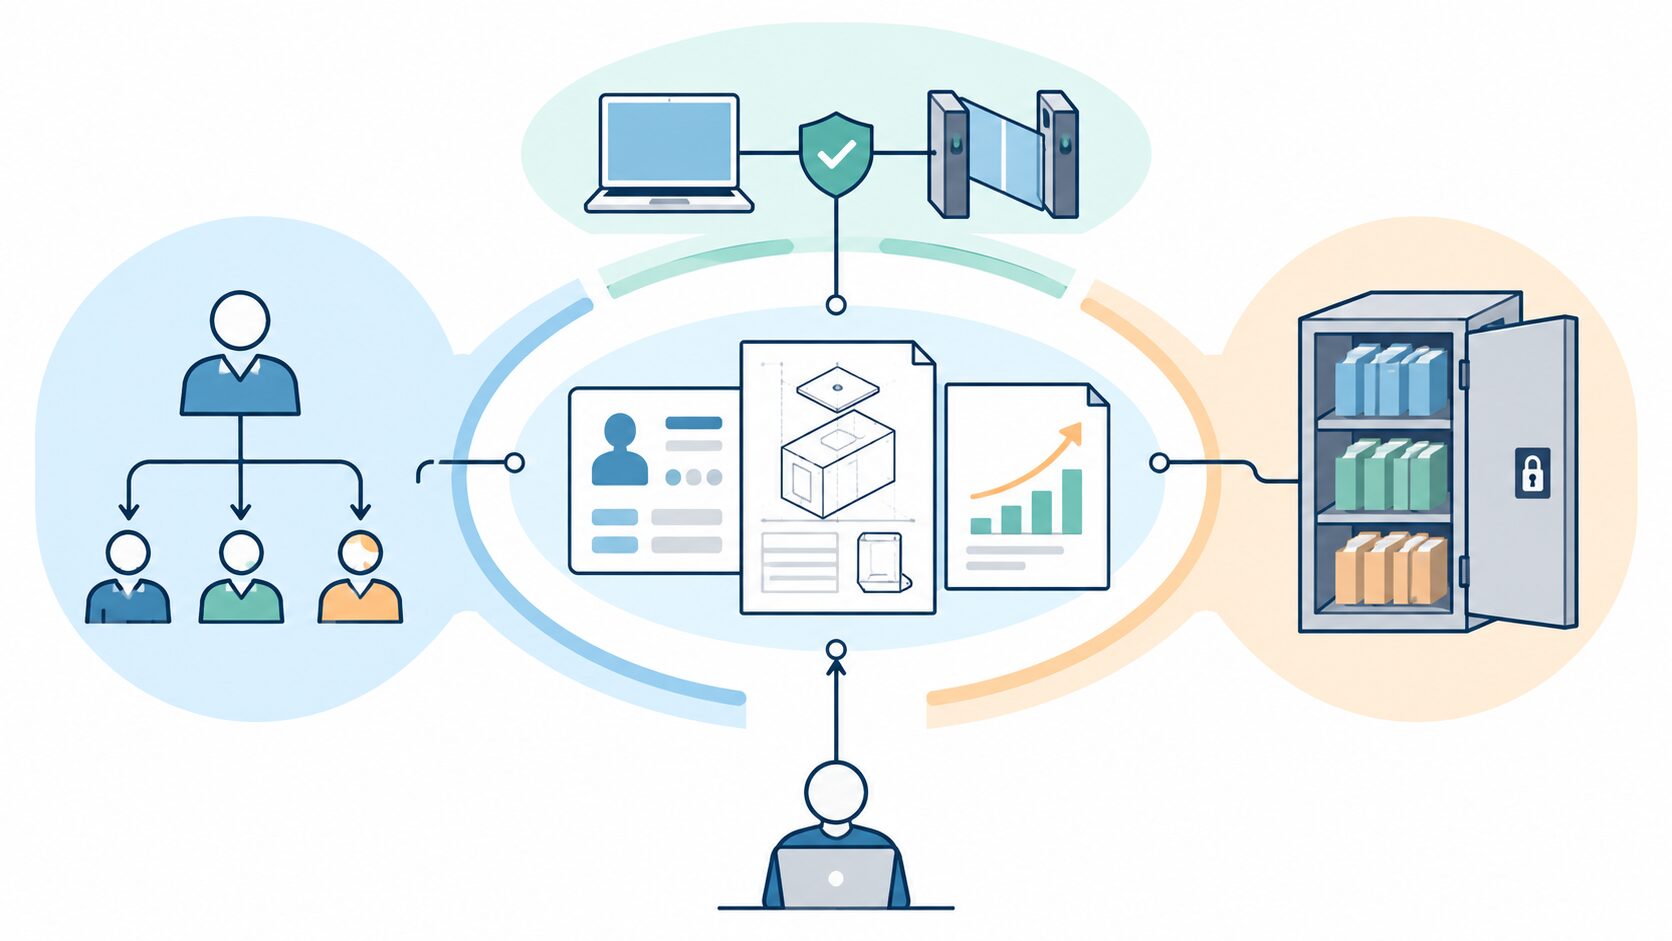
この記事では、営業秘密や守秘義務との違いから、紙とデータの管理、社外への共有、漏洩が疑われるときの対応までを説明します。全体を考える際は、守る情報を中心に、社員が従うルール、アクセス制限などの技術、施錠などの物理的な対策を組み合わせると整理しやすくなります。
秘密管理とは何か、なぜ必要なのか
秘密管理の目的は、重要な情報が意図しない相手へ渡ることを防ぎながら、必要な業務では適切に使える状態を保つことです。例えば、新製品の設計書は開発担当者には必要ですが、業務上の関係がない社員や社外の人まで自由に見られる状態にする理由はありません。誰が、何のために、どこまで利用できるのかを決めることが管理の出発点になります。
情報が漏れると、競合他社に開発の手掛かりを与える、顧客や取引先の信頼を失う、調査や対応に時間と費用がかかる、といった影響が生じます。未公開の事業計画であれば、その後の交渉や販売戦略に影響することもあります。一度渡った情報はコピーされる可能性があるため、元のファイルを削除するだけでは回収できない場合があります。
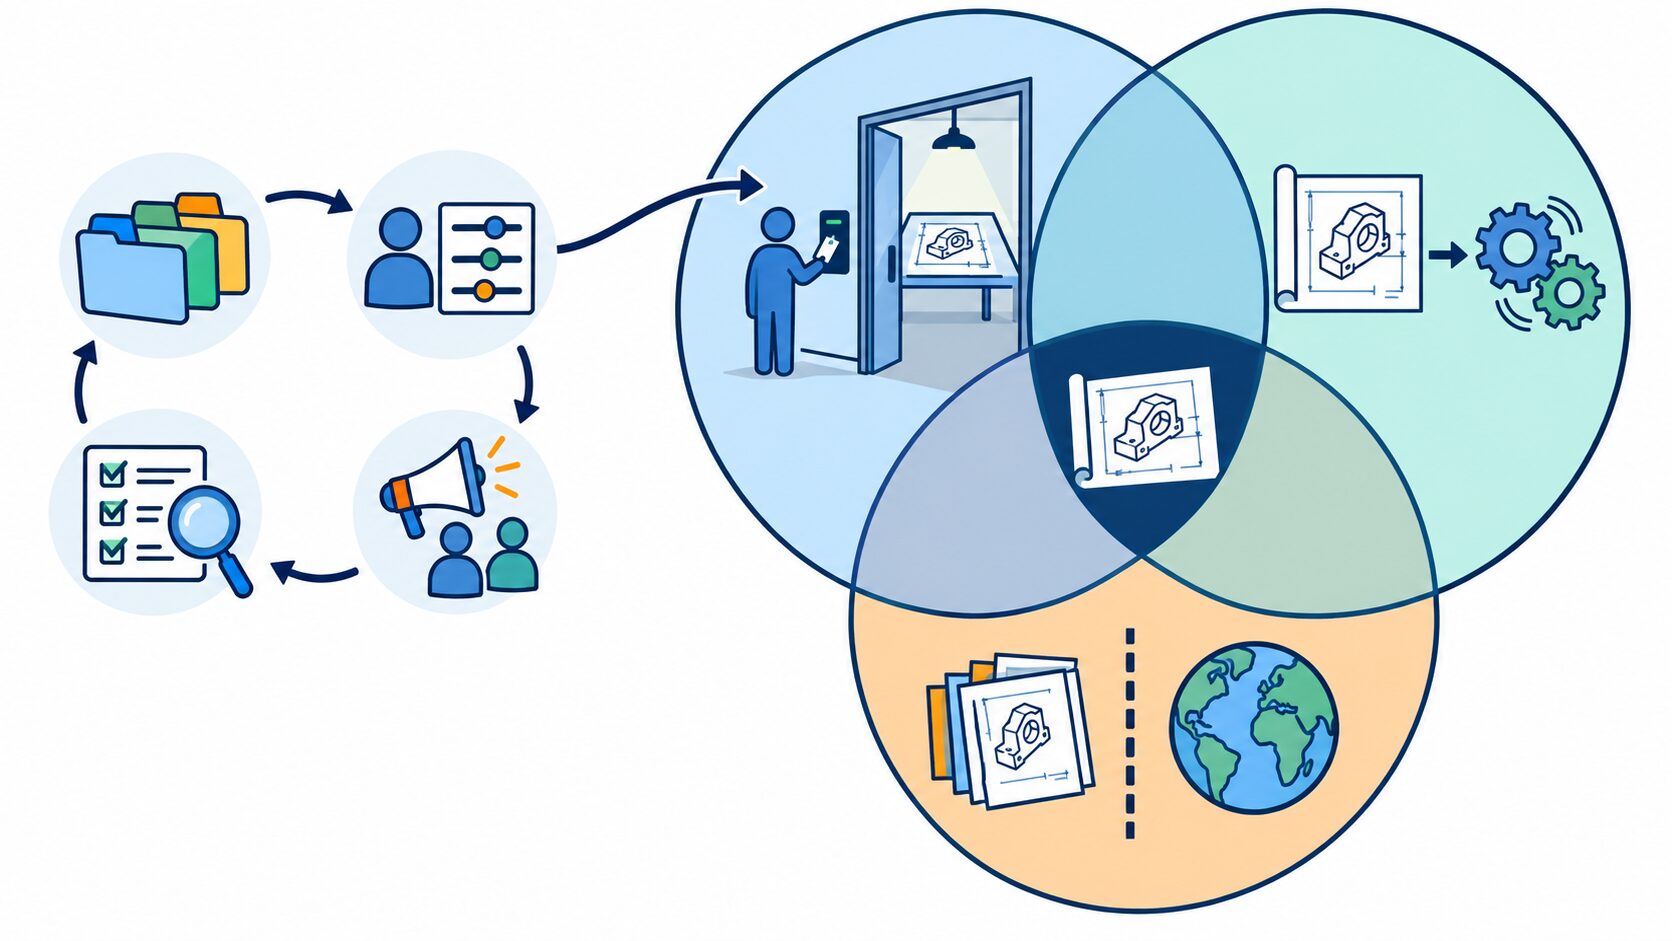
管理を始める際は、次の流れで自社の情報と業務を確認します。
- 情報を洗い出す:各部門が扱う情報と、紙・端末・共有フォルダーなどの保管場所を確認します。
- 重要度を分類する:漏れた場合の影響や、共有する必要がある範囲を基準に分けます。
- 責任者とルールを決める:閲覧や持ち出しを認める人、承認を行う人、保存期限を明確にします。
- 対策を実施する:アクセス権限の設定、施錠、社員への周知などを行います。
- 運用を点検する:異動や業務変更に合わせ、不要な権限や共有先が残っていないか確認します。
秘密管理では、情報の重要度に合った保護と、必要な業務利用を両立させます。すべてを厳しく制限して仕事が進まなくなると、個人用のメールや未承認の保存先へ迂回する原因にもなります。担当者が安全な方法で仕事を完了できるよう、利用手順まで整えることが重要です。
営業秘密・秘密管理性・守秘義務との違い
「秘密管理」「営業秘密」「秘密管理性」「守秘義務」は関係の深い言葉ですが、それぞれ意味が異なります。特に、社内で秘密として扱っている情報と、法律上の営業秘密を同じ意味で使わないことが大切です。
| 用語 | 意味 | 実務での捉え方 |
|---|---|---|
| 秘密管理 | 重要な情報の扱い方を決め、保護し続ける取り組み | 保管、権限設定、社外共有、教育などを行う活動全体 |
| 営業秘密 | 不正競争防止法による保護に関わる情報の区分 | 秘密管理性・有用性・非公知性の三要件から考える |
| 秘密管理性 | 営業秘密の要件の一つで、秘密として管理されていること | 情報に接する従業員などが、秘密として扱うべき情報だと認識できる措置を講じる |
| 守秘義務 | 知り得た秘密を漏らさない義務 | 契約や法令などに基づき、対象となる情報や義務の範囲を確認する |
営業秘密の三要件は、次のように整理できます。
- 秘密管理性:その情報を秘密として管理していること。
- 有用性:事業活動に役立つ技術上または営業上の情報であること。
- 非公知性:一般に知られておらず、容易に入手できないこと。
例えば、社外に公開していない製品設計書が事業に役立ち、会社の秘密情報として適切に管理されていれば、これらの要件に関わります。一方、社内で「大切な資料」と呼んでいるだけでは、具体的な管理状況までは分かりません。社内の秘密情報が、すべて自動的に法律上の営業秘密になるわけではありません。
秘密管理性を考えるうえでは、会社が秘密として扱う意思を、情報に接する人が認識できることがポイントです。文書への表示、保管先の区分、アクセスできる人の限定、取扱規程の周知などが、そのための措置になります。暗号化は情報を守る手段の一つですが、あらゆる情報について一律に暗号化しなければ秘密管理性を満たせない、という意味ではありません。
「厳秘」「社外秘」といった表示を使う場合は、社内でそれぞれの閲覧範囲や取扱方法を定めます。例えば「社外秘」の資料を社外へ渡す際に誰の承認が必要かまで共有すると、社員が行動を判断できます。表示だけを付けて誰でも自由に持ち出せる状態や、秘密保持契約だけを結んで実際の管理を行わない状態では、十分な対策とはいえません。法的な保護の判断には、情報の性質や具体的な管理状況などが関わります。
三要件のうち、日々の秘密管理の取り組みと特に結び付くのが秘密管理性です。この位置づけを押さえると、情報の価値や未公開であることの確認と、管理方法の整備を分けて検討できます。
秘密管理の対象と重要度の分け方
管理対象は、研究開発の資料など特別な情報に限りません。営業担当者が使う顧客の連絡先、総務が保管する従業員情報、経営会議の資料なども対象になります。まずは、すでに公開してよい情報と、社内や特定の関係者だけで扱う情報を区別します。同じ「製品情報」でも、公開済みのカタログと未公開の設計書では、必要な管理が異なります。
| 情報の種類 | 漏洩によって想定される影響 | 管理方法の例 |
|---|---|---|
| 顧客の連絡先・取引履歴 | プライバシーの侵害、顧客の信頼低下、取引内容の流出 | 担当業務に応じて閲覧範囲を設定し、一覧の出力や社外提供を管理する |
| 技術・研究開発・製造方法 | 技術の模倣、開発成果や競争力の喪失 | 担当者用の保管先を設け、複製や持ち出しの条件を決める |
| 未公開の経営戦略・財務情報 | 交渉や事業計画への支障、会社の信用への影響 | 関係者への共有を限定し、会議資料の配布先と回収方法を管理する |
| 従業員の連絡先・評価・給与情報 | プライバシーの侵害、従業員との信頼関係の悪化 | 人事・労務など必要な担当者に権限を絞り、保管と廃棄の手順を決める |
個人情報と営業秘密は、対象となる範囲が異なります。個人情報は個人を識別できる情報などに着目する概念であり、営業秘密は先ほどの三要件から考えます。顧客名簿のように両方に関わる情報もあれば、個人を識別する情報を含まない製造ノウハウのように、別の性質を持つ情報もあります。営業秘密に当たるかどうかだけで、個人情報の管理の必要性を判断しないようにします。
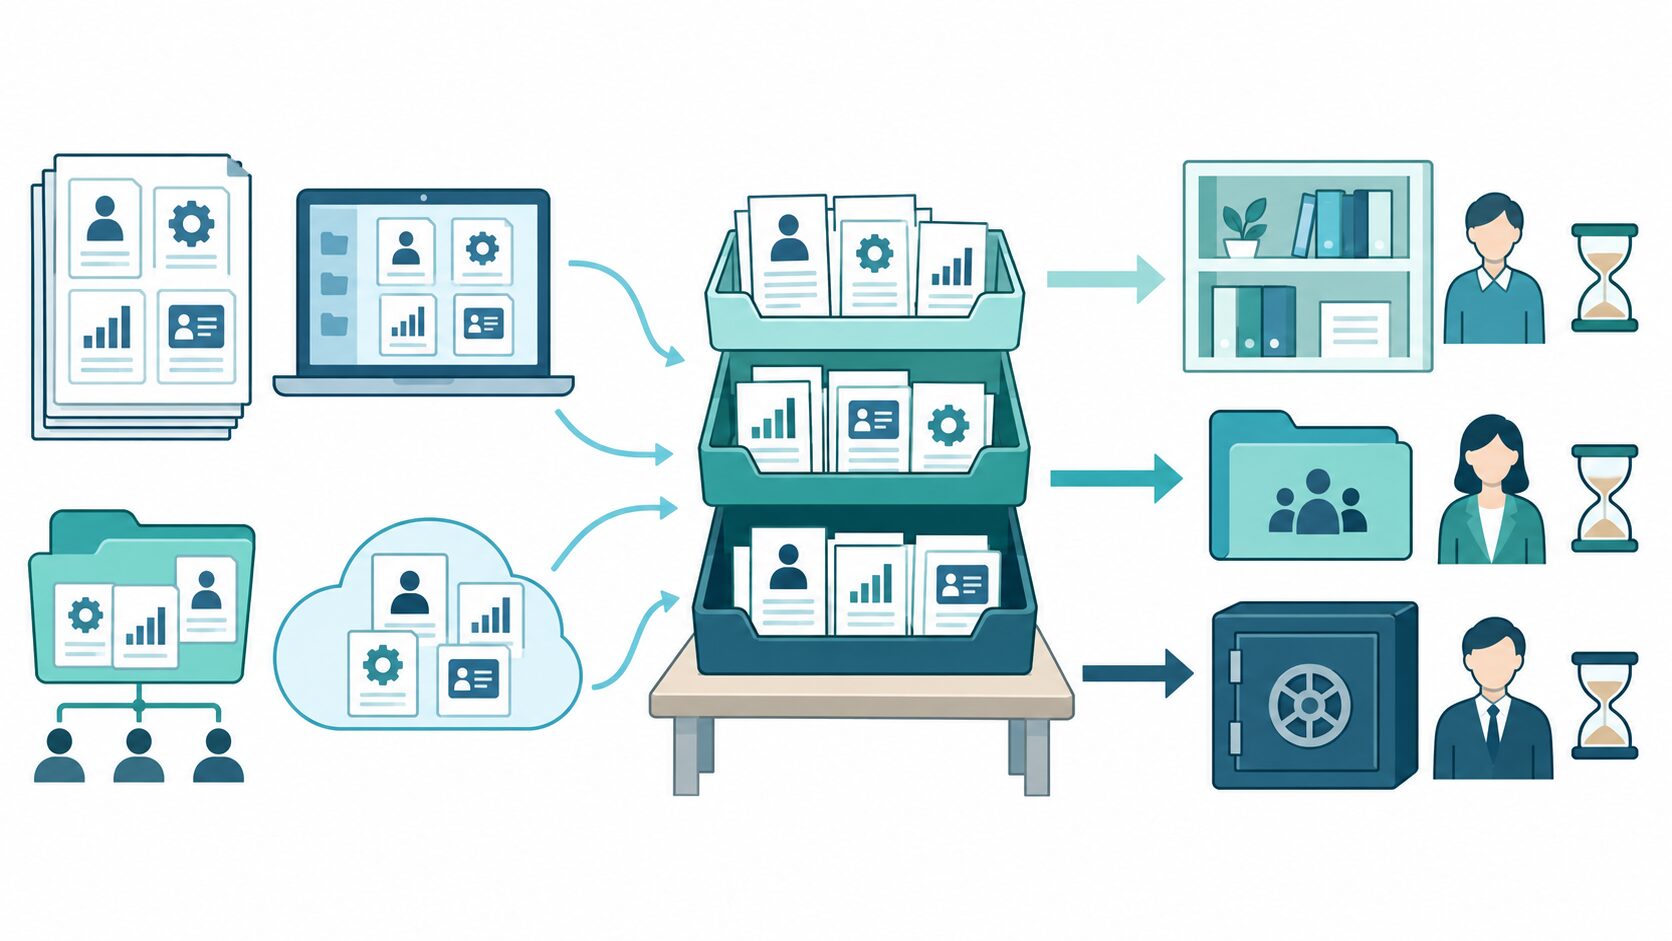
情報を洗い出すときは、内容と所在を一緒に確認します。共有フォルダーにある設計書が担当者の端末にも保存され、紙にも印刷されているなら、その三つが管理対象です。メールの添付、クラウドの共有先、バックアップに複製が残っている場合もあります。元の保管先だけを施錠・制限しても、別の場所にあるコピーから漏れる可能性があるためです。
分類は、例えば「公開」「社内限定」「関係者限定」のように、社員が判断しやすい区分から始められます。これは社内運用の例であり、名称をそろえることよりも、各区分の扱いを決めることが重要です。情報ごとに責任者、閲覧できる範囲、社外提供の条件、保存期限を設定し、重要度が高い情報には承認や利用記録の確認を加えます。
情報の種類・保管場所・漏れた場合の影響を組み合わせて、必要な管理方法を選びます。保存期限は業務上の必要性や関係する保存義務を確認して定め、期限を迎えた情報は削除や廃棄の判断につなげます。
アクセス制限・暗号化・物理対策を組み合わせる
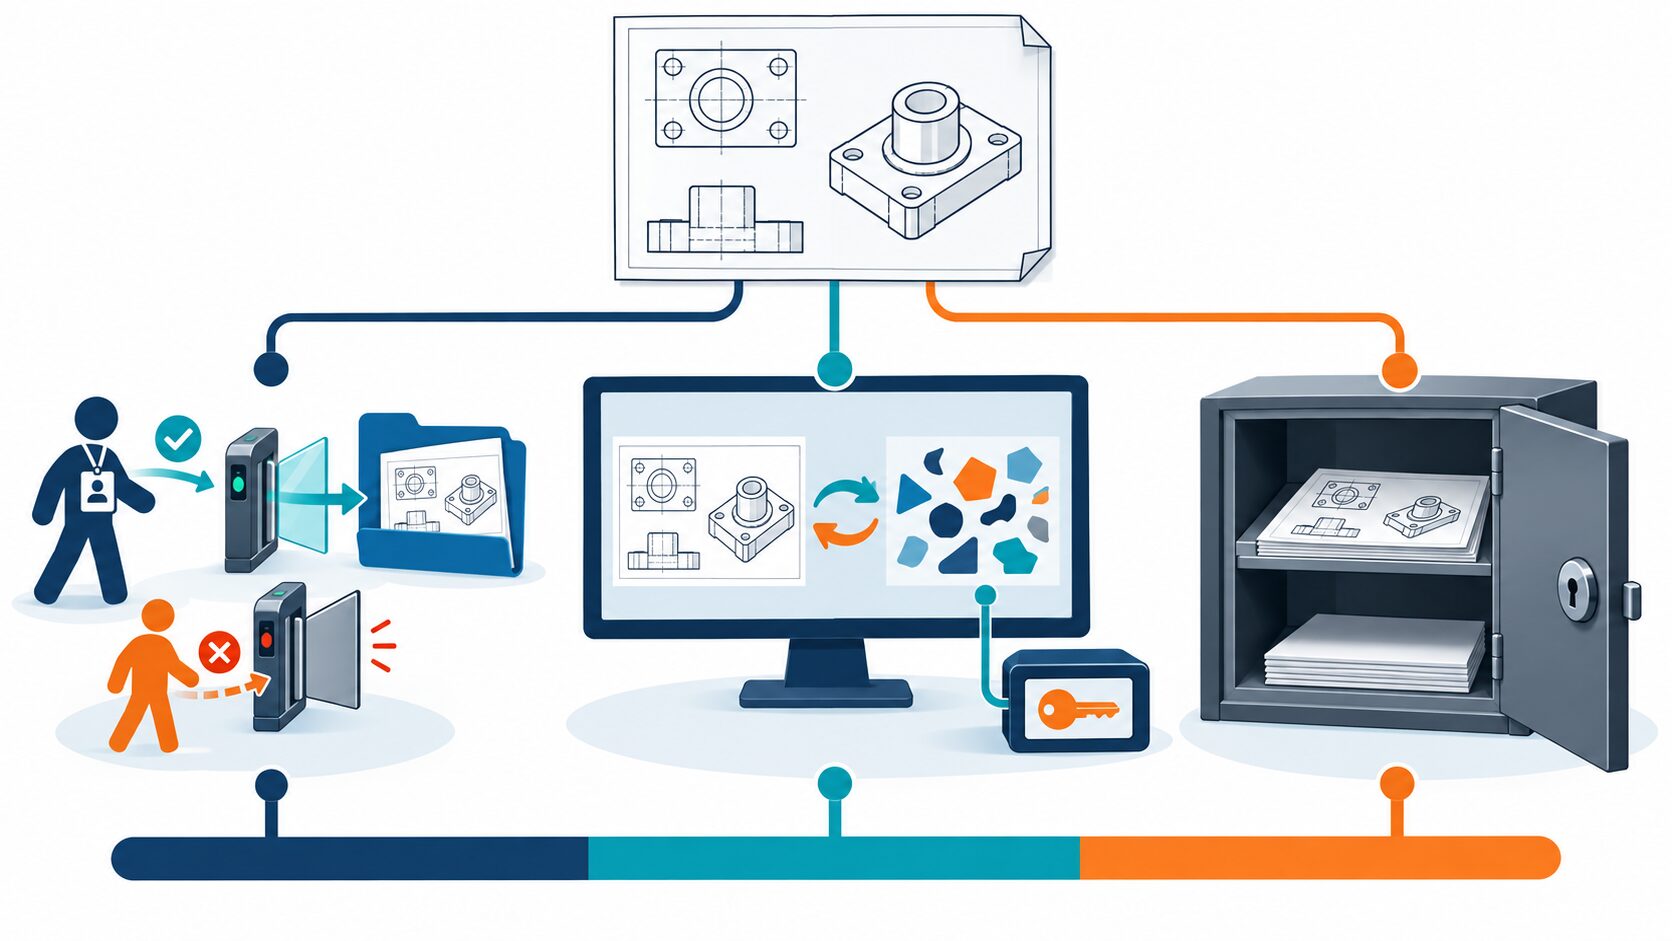
秘密情報は、一つの対策ですべての危険を防げるわけではありません。権限のない人による閲覧、端末の紛失、紙の持ち出しなど、情報が漏れる経路に応じて対策を組み合わせます。ここでは、未公開の製品設計書を例に考えます。
アクセス制限では、業務に必要な人へ、必要な範囲の権限を与えます。設計書を保存する共有フォルダーは開発担当者に限定し、確認だけを行う人には閲覧権限、更新する担当者には編集権限を設定します。共有アカウントの使い回しを避けて個別アカウントを使うと、誰が利用したかを確認しやすくなり、異動や退職の際にも対象者の権限を停止できます。
アカウントには長く推測されにくいパスワードを設定し、使い回しを避けます。利用できる場合は、多要素認証も組み合わせます。多要素認証は、パスワードに加えて認証用の機器など別の要素を使って本人確認を行う仕組みです。ただし、認証を強化しても、ログイン後の閲覧範囲が広すぎれば情報への接触は減らせません。認証と権限設定の両方が必要です。
暗号化は、保存中や通信中の情報を、対応する鍵がなければ読めない形に変換する技術です。端末内のデータを暗号化することは、端末の紛失や盗難に備える対策になります。通信の暗号化は、送受信の途中で内容を読み取られるリスクを下げます。暗号化したデータと復号に必要な鍵の両方を同じ相手に渡してしまえば保護は弱まるため、鍵や復旧用の情報を誰が保管し、利用できるかも管理します。
暗号化にも限界があります。正規の利用者が開いた設計書を別の場所へコピーしたり、誤った宛先へ送ったりする行為までは、暗号化だけで防げません。ログイン中の端末が不正に操作される場合も考え、端末の管理や共有ルールと併用します。
物理的な対策では、書類や機器に直接触れられる範囲を管理します。印刷した設計書は施錠できる書庫へ保管し、鍵を扱う担当者を決めます。保管室への入退室や来訪者の立ち入り範囲も管理します。端末を離れる際の画面ロック、紙や端末の持ち出し手順、持ち出した物の返却確認も、日常的な対策です。
端末やソフトウェアの更新、マルウェア対策を続けることも欠かせません。不要な紙は内容を読み取れない方法で処分し、端末や記録媒体は保存データを復元されにくい方法で消去してから廃棄します。通常のファイル削除だけで処分を終えず、利用機器に合った手順を用意します。
| 設計書を守る対策 | 主に備えるリスク | 併せて確認すること |
|---|---|---|
| 担当者限定のフォルダーと個別アカウント | 業務上必要のない人の閲覧や編集 | 正規利用者による持ち出しには、共有ルールや利用記録の確認も必要 |
| 端末の暗号化と安全な通信 | 端末紛失時や通信経路での情報の読み取り | 鍵の保管と、復号後の情報の扱いも管理する |
| 印刷物の施錠保管と持ち出し管理 | 紙の盗難、置き忘れ、無断の持ち出し | 鍵の管理、印刷枚数、返却や廃棄まで確認する |
アクセス制限・暗号化・施錠は、それぞれ異なる場面を守る対策です。設計書のデータと印刷物がどこを通って使われるかをたどると、対策が必要な場所と、まだ残っているリスクを把握しやすくなります。
メール・委託先への共有で守るべきルール
取引先や委託先との仕事では、秘密情報を社外へ共有する必要もあります。その際は、共有の目的、受け取る相手、必要な情報の範囲を確認します。製造の見積もりに必要な仕様だけを渡せばよい場合に、製品全体の設計書や別案件の資料まで含める必要はありません。共有前に必要な部分を選び、社内で定めた承認を受けます。
送付には会社が認めた方法を使い、次の点を確認します。
- 宛先と内容:メールの宛先、添付ファイル、ファイル内の別シートやコメントなどに、不要な情報が含まれていないか確認します。
- 共有リンクの設定:指定した相手だけが閲覧できるようにし、必要に応じて閲覧期限やダウンロードの可否を設定します。
- 共有後の管理:目的を終えたらアクセスを解除し、返却・削除が必要な情報について相手側の対応も確認します。
通信が暗号化されていても、間違った相手に送れば、その相手は内容を読めます。また、共有リンクを知っているだけで誰でも開ける設定では、転送先にまで閲覧が広がる可能性があります。送信経路の保護と、受け手の確認・閲覧制限を一緒に行うことが大切です。
外部へ仕事を委託するときは、秘密保持契約などで対象情報、利用目的、第三者への再共有、再委託時の扱い、契約終了時の返却・削除を明確にします。事故が疑われる場合の連絡先や報告手順も決めておくと、初動を取りやすくなります。契約を交わした後も、委託先で誰が閲覧できるのか、どこに保存するのか、業務終了後にアクセスが残らないかを確認します。
外部のAIサービスやクラウドへの入力・アップロードも、社外への情報共有として確認します。設計書の要約や顧客データの分析を依頼する場合は、会社が認めた用途とサービスかを確かめ、保存期間、学習への利用、提供先、削除方法などのデータ取扱条件を確認します。取扱条件は契約や設定によって異なるため、未承認のサービスへ秘密情報を入力せず、判断に迷う場合は管理担当者へ相談します。
社員教育で秘密管理を日常業務に定着させる
管理の仕組みを整えたら、それを使う人が日常業務で判断できるようにします。経営者は守る情報と管理方針を示し、部門の責任者や相談窓口を明確にします。社員が「この資料は送ってよいか」「端末をなくしたら誰に連絡するか」をすぐに確認できることが、ルールを機能させる土台になります。
取扱規程では、情報の分類、保管、持ち運び、共有、廃棄について、具体的な行動を平易な言葉で示します。「秘密情報を適切に扱う」という一文だけでは、印刷物を机に置いてよいか、私物の端末へ保存してよいかを判断できません。例えば「関係者限定の資料は、指定フォルダーに保管し、外部共有には責任者の承認を受ける」のように、対象と手順を結び付けます。
教育は入社時に行い、その後も定期的に見直します。異動や担当変更で新しい情報を扱うとき、新しい共有サービスを導入するときにも、必要な説明を加えます。全員に共通する基本に加えて、顧客情報を扱う営業担当者、設計書を扱う開発担当者など、業務に合った事例を使うと理解しやすくなります。
- 誤送信の事例:似た名前の宛先を選んでしまった場面で、送信前の確認と送信後の報告を練習します。
- 端末紛失の事例:なくした端末、保存していた情報、最後に使用した場所など、最初に伝える内容を確認します。
- 共有設定ミスの事例:公開範囲が広すぎるリンクを見つけたときの連絡と、権限を修正する手順を確認します。
社員の注意力だけに頼らず、適切な共有設定を初期状態にする、承認手順を短く分かりやすくするなど、仕組みも改善します。迷いや事故の疑いを早く相談できる運用が、被害の拡大を防ぎます。報告するために原因の解明や証拠の確定を待つ必要がないことを伝え、まず状況を共有できる体制を整えます。
法令を踏まえた点検と漏洩時の対応
秘密管理では、情報の種類に応じて関係する法令や契約を確認します。不正競争防止法は、営業秘密の不正な取得・使用・開示などに関係します。個人情報保護法は、個人情報などの取扱いや保護に関係し、顧客や従業員の情報を管理する際に確認が必要です。一つの顧客名簿について、両方の観点から検討する場合もあります。
管理不足や情報漏洩があれば、直ちに一律の処罰を受けるというものではありません。問題となる行為、対象情報、管理の状況、法令上の義務や契約内容などによって、必要な対応と責任は異なります。具体的な法的判断が必要な場面では、最新の公的資料を確認し、法務担当者や専門家と連携します。
漏洩が疑われるときは、確定を待って放置せず、社内の連絡手順に沿って対応を始めます。次の項目は初動の目安です。状況に応じて並行して進め、調査が終わるまで拡大防止を待つことがないようにします。
- 速やかに報告する:責任者や相談窓口へ、発見した時刻、対象の情報、分かっている事実を伝えます。不明な点は不明のまま共有します。
- 被害の拡大を防ぐ:担当者の判断で共有リンクやアカウントの権限を停止し、必要に応じて関係する端末の利用や通信を制限します。
- 記録を保全する:アクセスログ、メール、設定内容、操作や対応の時刻などを残します。原因調査に必要な記録を独断で削除したり、端末を初期化したりしないようにします。
- 影響範囲を確認する:どの情報が、いつから、誰に閲覧可能だったか、実際の閲覧や取得が確認できるかを調べます。
- 必要な連絡と改善を進める:社外への報告・通知の要否を確認し、原因に応じて権限、設定、手順、教育を見直します。
社外への報告や本人への通知が必要かどうかは、事案の内容によって異なります。関係する法令上の要件や期限、取引先との契約を確認し、必要な対応を進めます。確認には、個人情報保護委員会や経済産業省などの最新の公的資料を用い、過去の社内資料だけで判断を終えないようにします。
漏洩への対応を振り返る際は、個人の不注意という説明だけで終わらせず、なぜ誤った相手へ共有できたのか、不要な権限が残ったのはなぜか、といった仕組みも確認します。報告から拡大防止、記録保全、影響確認へ進んだ内容を、次の点検や教育に反映することで、同じ原因の事故を減らせます。
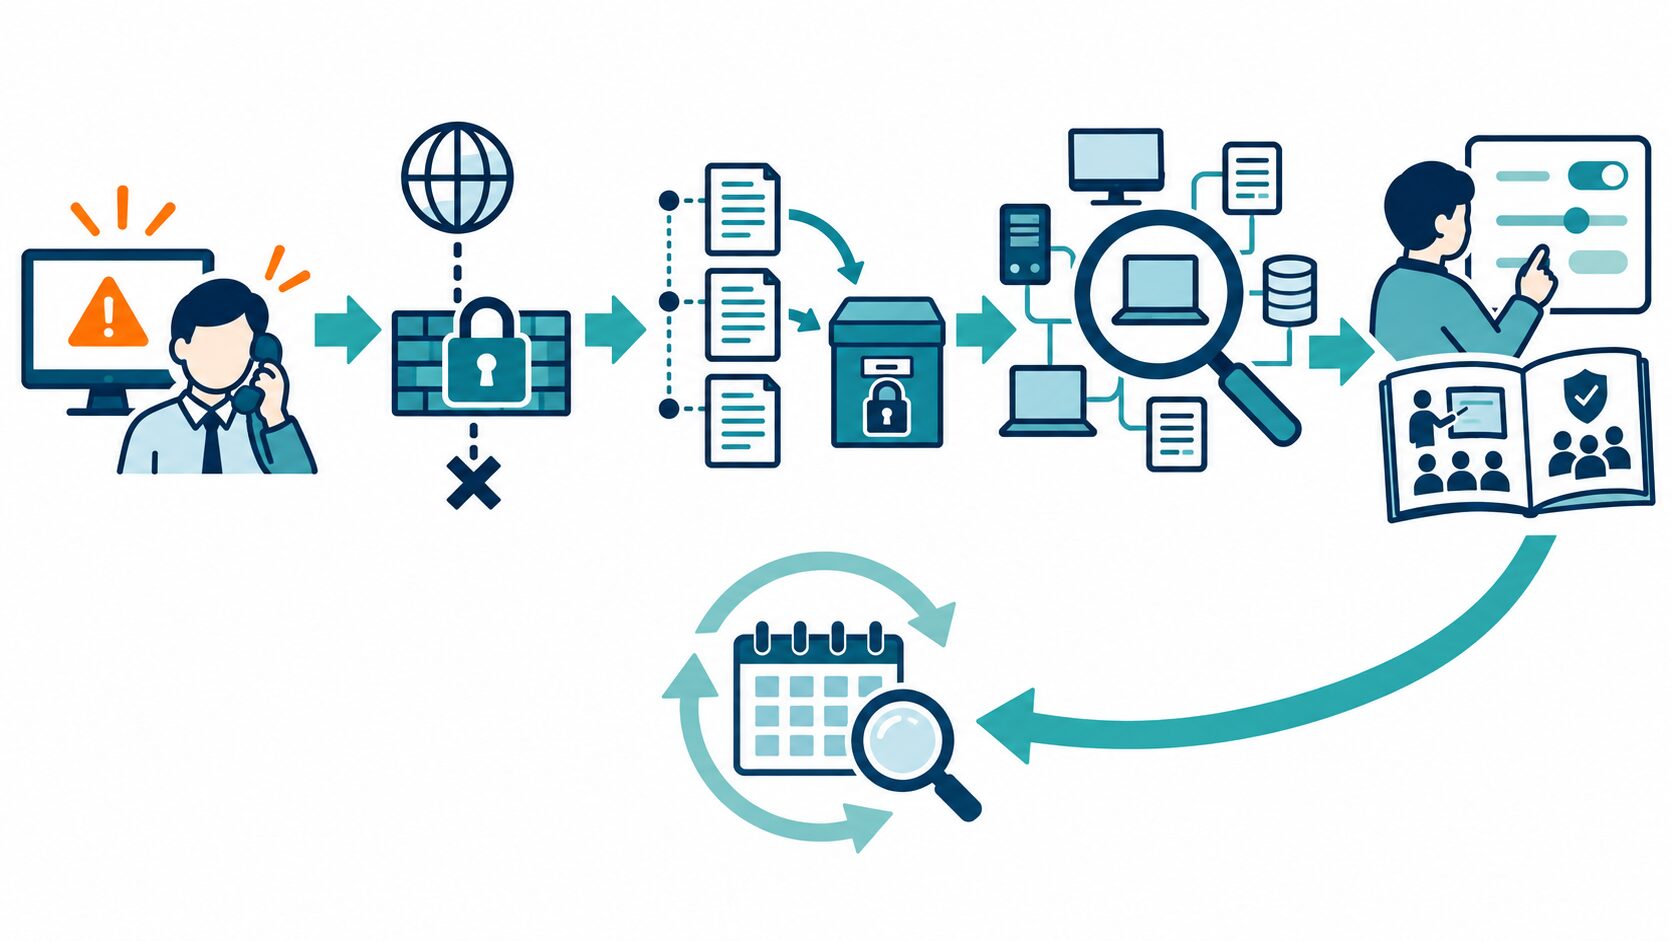
平常時の点検も、担当者と時期を決めて続けます。定期的な確認に加え、異動・退職、委託契約の終了、新しいサービスの導入など、業務が変わるタイミングで見直すと、管理の抜けを見つけやすくなります。
- アクセス権限:業務を離れた人や、担当を終えた人の権限が残っていないか。
- 外部共有:不要な共有リンクや、目的を終えた社外アカウントが使える状態になっていないか。
- 保存期限:保管を続ける理由があるか、削除や廃棄の対象が放置されていないか。
- 委託先:契約で定めた用途、再共有、返却・削除の取り扱いが守られているか。
- 教育と相談体制:新しい担当者へルールが伝わり、連絡先や手順が現状に合っているか。
最初の一歩としては、未公開の設計書や顧客名簿など、影響の大きい情報を一つ選び、保存場所、利用者、社外共有先、管理責任者を確認すると着手しやすくなります。確認で見つかった不要な権限や不明確な手順を修正し、同じ方法をほかの情報にも広げていきます。
更新履歴
| 日付 | 内容 |
|---|---|
| 2025年2月1日 | 初回公開 |
| 2026年10月20日 | 営業秘密の三要件を補足し、社外共有と漏洩時の対応を具体化 |